組織是面向企業版客戶的頂層容器,位於團隊之上,讓你可以在一個地方管理共享身份、行政管理和組織範圍內的設置。
組織模型
一個組織可以包含多個團隊,這些團隊可圍繞部門、業務單元、區域或角色創建。每個團隊都會定義自己的成員構成、角色、用量視圖、隱私設置和用量控制。組織在此基礎上增加了共享身份、管理以及組織範圍的設置。
每個組織都有一個默認團隊,作爲登錄和路由的穩定歸屬團隊。
用戶可以屬於同一組織中的多個團隊,並且在每個團隊中的角色都可以不同。同一個人可以在一個團隊中是管理員,在另一個團隊中是成員,而不在第三個團隊中。
身份模型
組織可在所有團隊之間提供統一的共享身份層。只需在組織層級配置一次人員的登錄方式,以及目錄數據如何流入 Cursor,而無需爲每個團隊重複配置。
單點登錄
組織支持通過身份提供商實現組織級 SSO。這是在整個公司範圍內採用統一登錄設置時的推薦模式。團隊級 SSO 仍支持滿足團隊特定的身份要求。
通過 SCIM 同步目錄
在組織層級,SCIM 會將身份提供商中的目錄組和成員資格同步到 Cursor。請在身份提供商中啓用推送羣組預配。每個身份提供商連接在組織的設置中都有一個 SCIM 目錄部分。選擇同步目錄以註冊該連接的目錄。身份提供商中的成員資格變更會自動同步。
管理員可以選擇將哪些目錄組同步爲 組織羣組。這些羣組隨後可使團隊成員資格與您的目錄保持一致。
默認啓用自動將用戶添加到根團隊。每位已同步用戶都會自動添加到根團隊。當應由羣組到團隊映射控制團隊成員資格時,請在組織的設置中將其關閉。
一個身份提供商連接只支持一個 SCIM 目錄,因此一個組織通過其自身的身份提供商只能擁有一個目錄。若關聯團隊使用各自的身份提供商,一個組織仍可使用多個目錄,因爲每個此類連接都可以帶來各自的 SCIM 目錄。
請參閱 SCIM 預配 瞭解設置,並參閱 身份和訪問管理 瞭解完整的身份模型。
整合團隊身份提供商
在加入組織之前已各自設置身份提供商的團隊,可以整合爲一套共享設置。這樣一來,組織只需使用一個統一的身份提供商,而不是每個團隊一套配置,成員也仍可繼續使用相同的企業憑據登錄。
合併是可選的。只有在團隊確實需要自己的身份提供商時,才保留獨立的團隊身份提供商——例如,使用自己 Okta 實例的團隊。
要進行合併,請打開組織的 Settings,在 Identity provider 下找到團隊身份提供商,然後在其卡片的 ⋯ 菜單中選擇 Merge into default IDP。
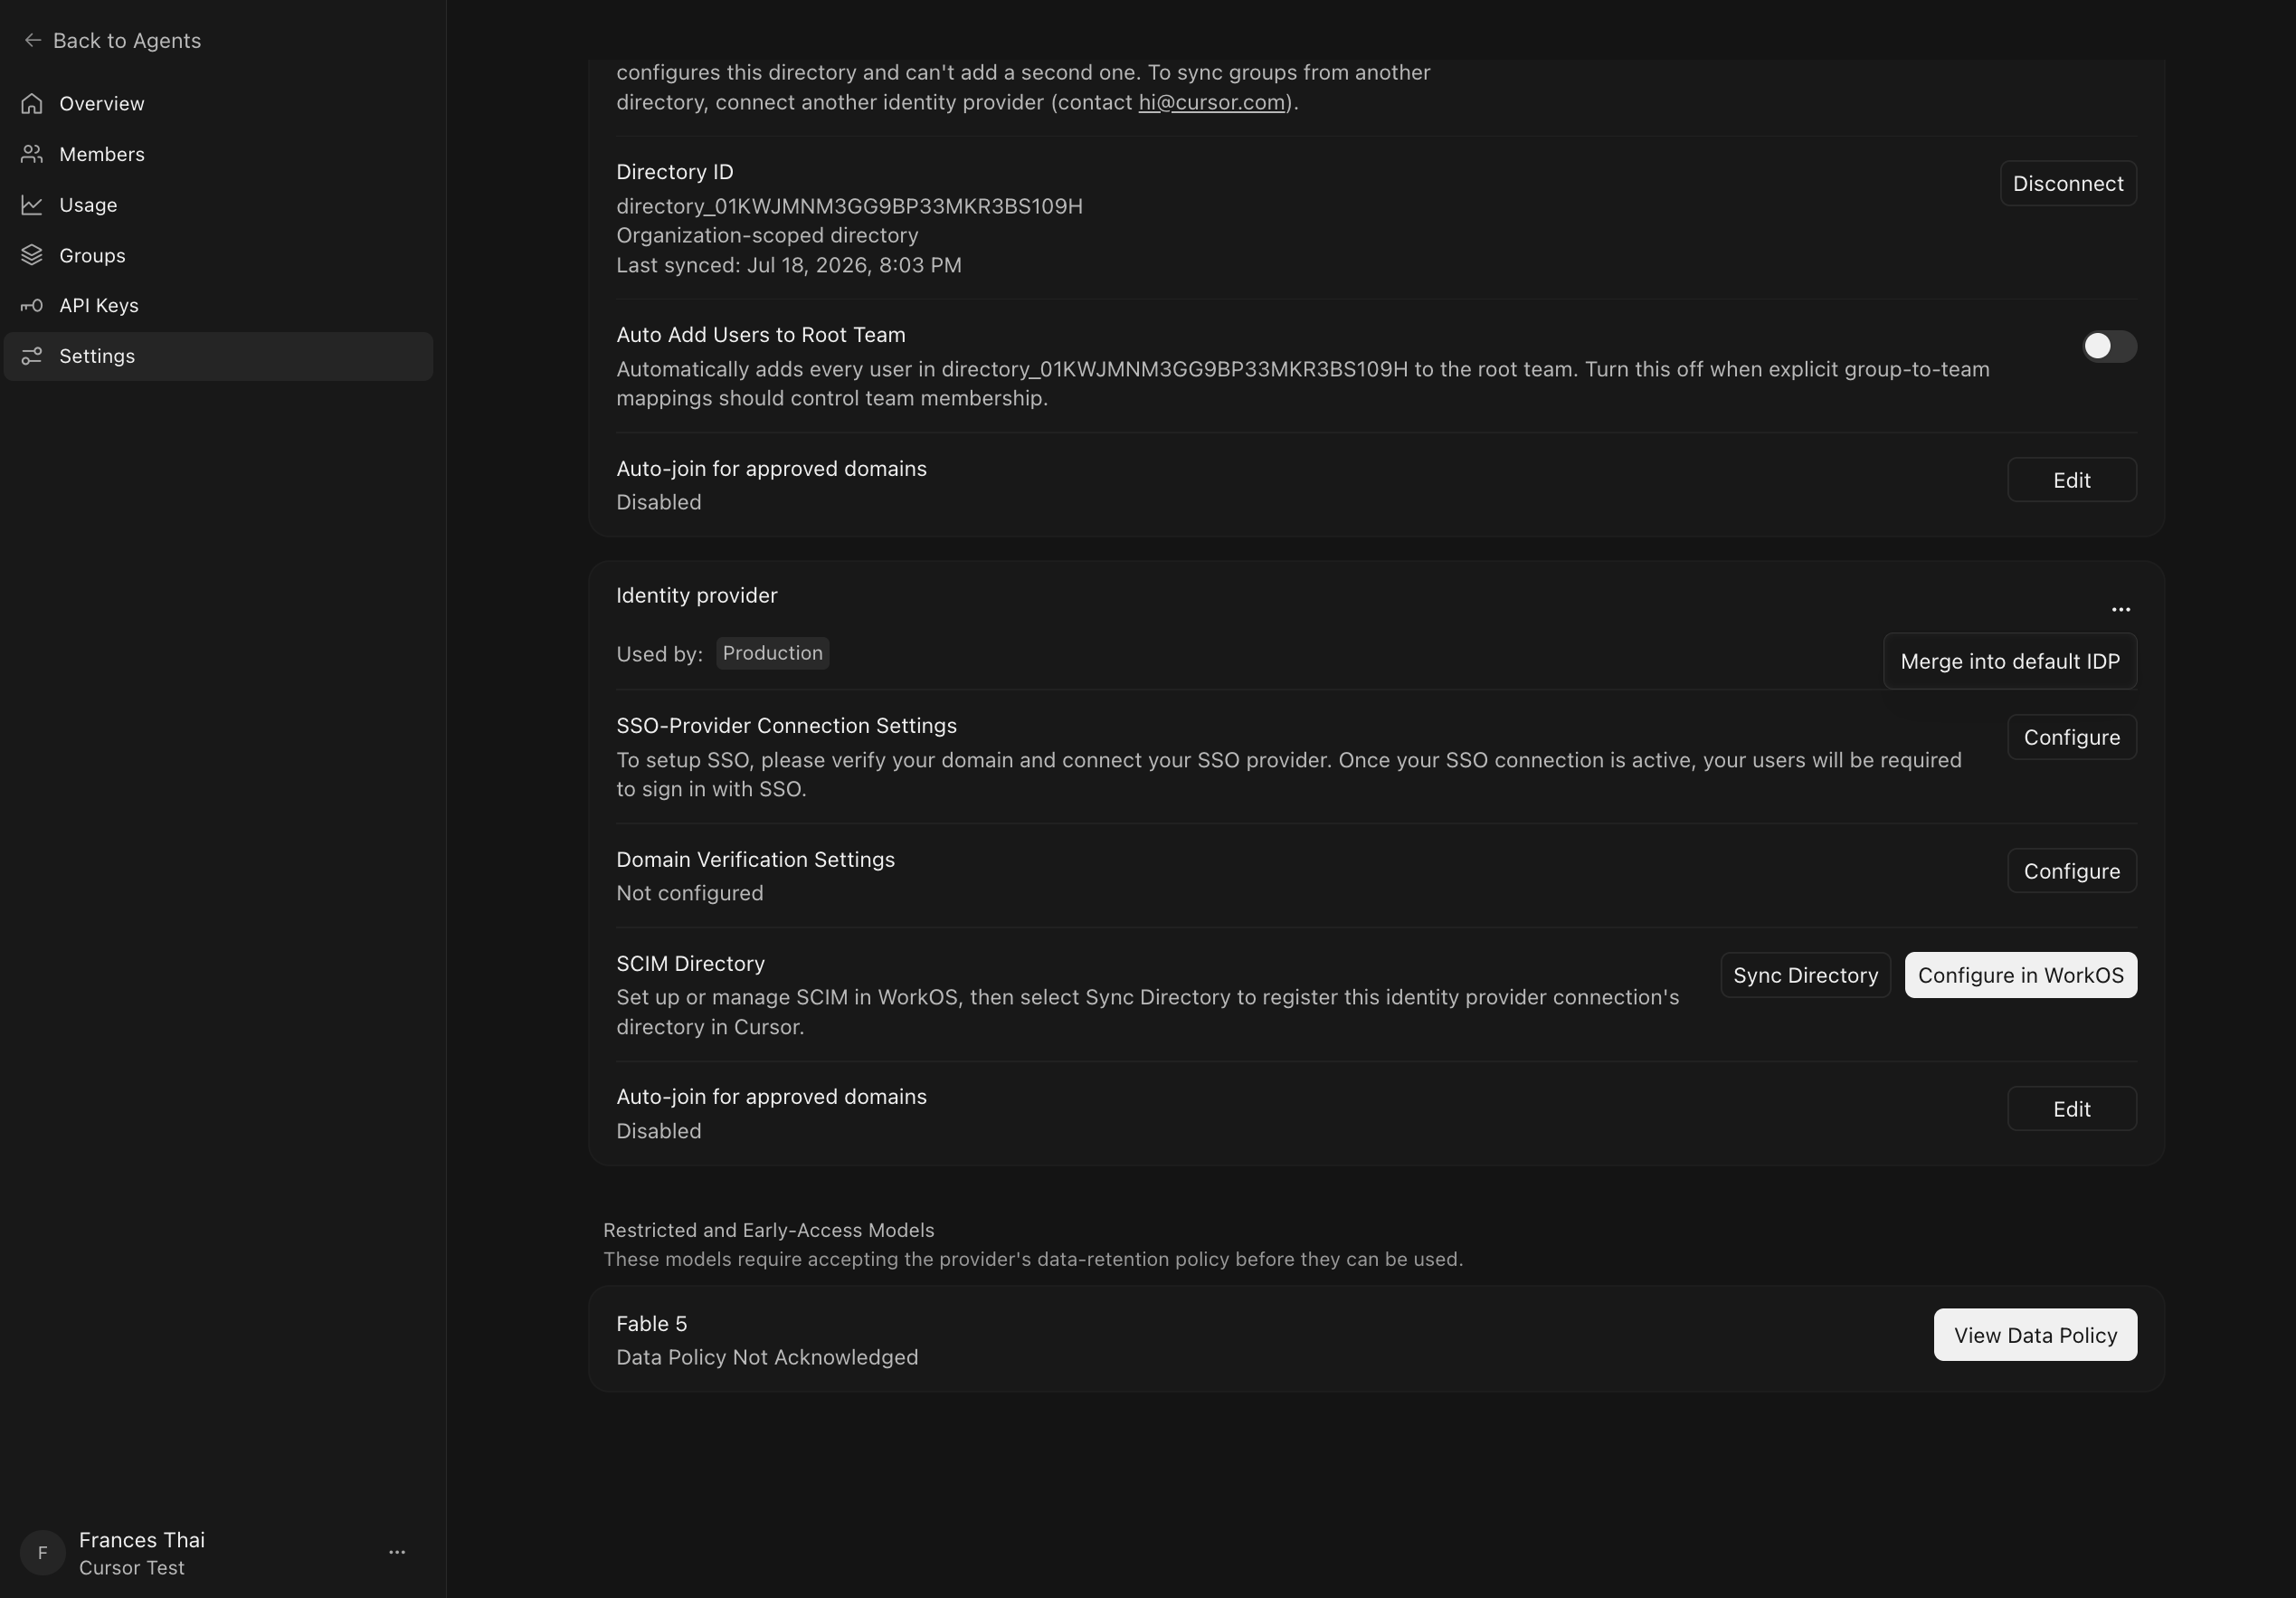
確認對話框會檢查此次合併的前提條件——例如,先斷開團隊身份提供商上的 SCIM,或驗證默認身份提供商的單點登錄 (SSO) 是否涵蓋將要遷移的用戶——並要求你確認合併無法撤銷。合併完成後,團隊身份提供商將被停用,其團隊會改用組織默認身份提供商進行登錄和目錄同步。
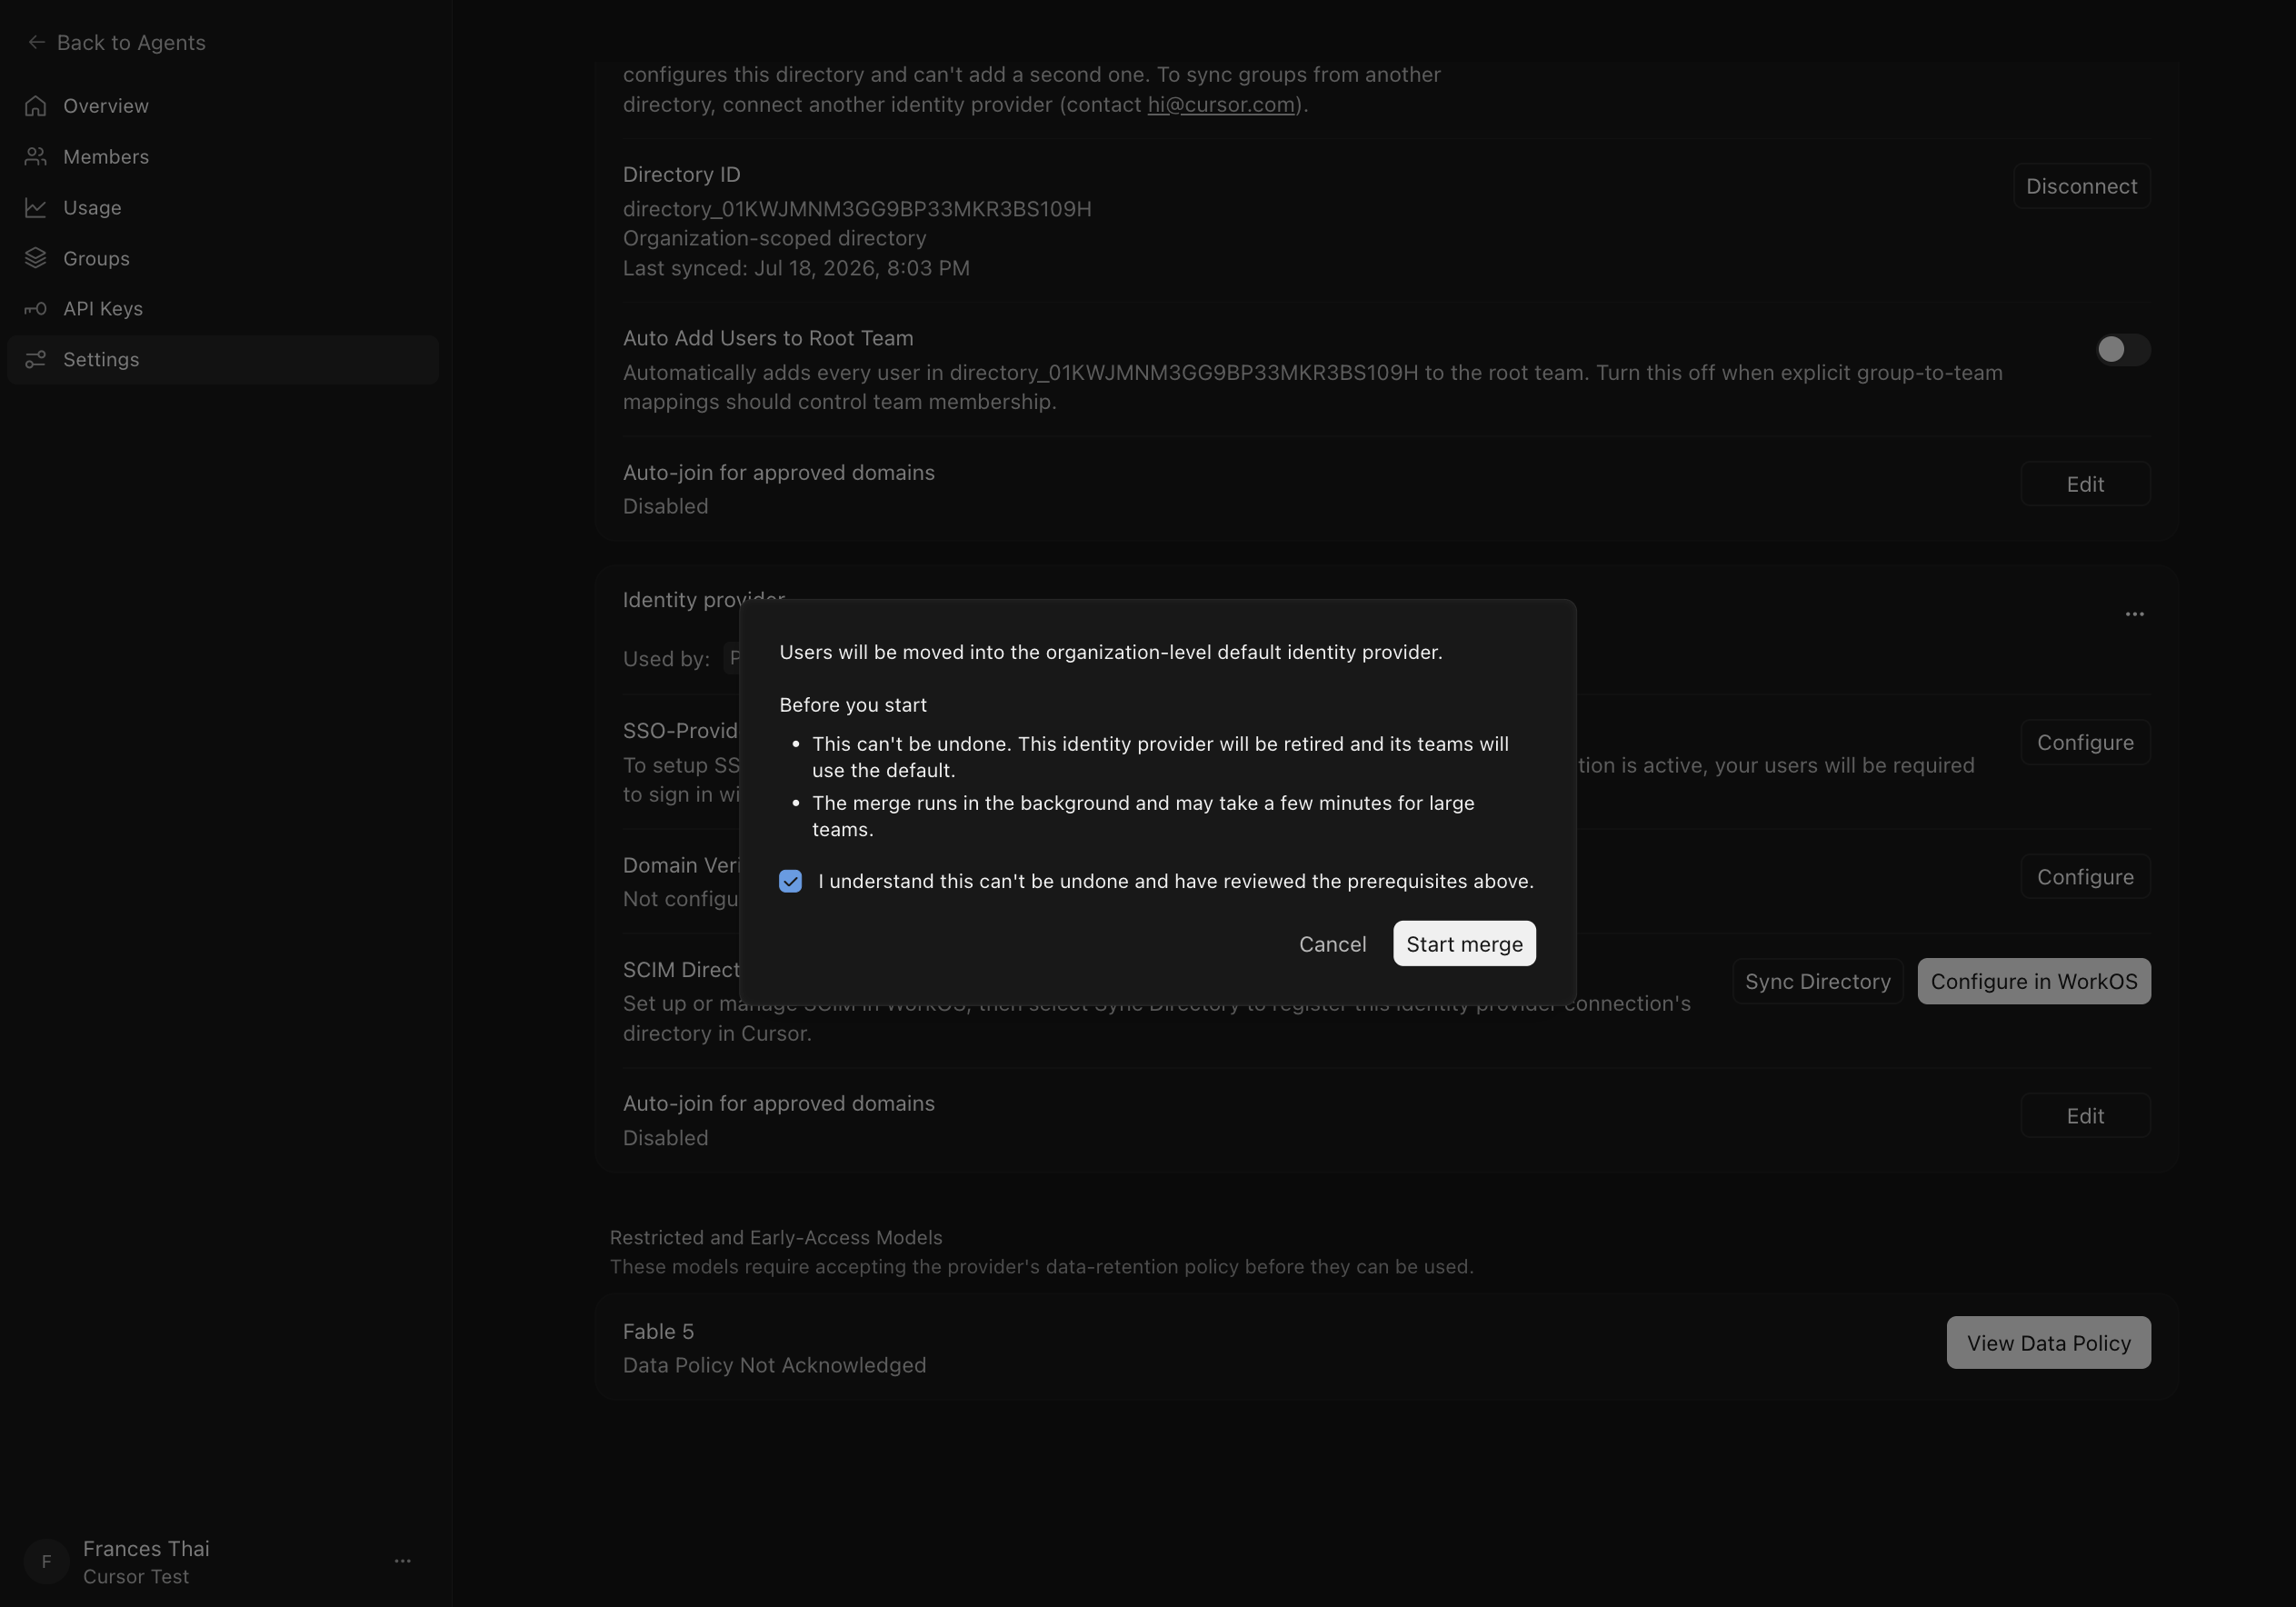
Cursor 會在後臺執行合併,對於大型團隊,這可能需要幾分鐘。在此期間,團隊身份提供商的卡片會顯示 Merging… 標記,其設置也會在合併完成前被鎖定。
整合後的身份模型如下:組織身份提供商統一負責所有團隊的登錄和目錄同步。保留自身身份提供商的關聯團隊會額外貢獻第二個 SCIM 目錄。
flowchart TD
    ta["團隊 A 身份提供商"]
    tb["團隊 B 身份提供商"]
    idp["組織身份提供商<br/>(單點登錄(SSO) + 一個 SCIM 目錄)"]
    tidp["關聯團隊身份提供商<br/>(可選,使用自己的 SCIM 目錄)"]
    og["組織羣組"]
    t1["團隊 A"]
    t2["團隊 B"]
    ta -->|整合| idp
    tb -->|整合| idp
    idp -->|同步目錄組| og
    tidp -->|同步目錄組| og
    og -->|映射| t1
    og -->|映射| t2
用量和合約邊界
用量在團隊級別進行跟蹤,用於日常報告。採用組織共享計費時,團隊可使用共享承諾用量池。詳見 共享用量。
羣組
組織羣組可跨團隊組織用戶,形成覆蓋整個組織的羣組,例如工程團隊、承包商或試點用戶。由於成員可以同時屬於多個團隊,組織管理員可對同一羣組應用設置,不受各用戶團隊成員關係的影響。
羣組還可用於管理團隊成員。將羣組映射到團隊後,Cursor 會讓該團隊的成員和角色與該羣組保持一致。
有關完整說明,請參閱組織羣組:包括 SCIM 同步設置、成員管理、羣組設置和團隊映射。
限額和權限的組合方式
用戶可同時從組織級羣組和團隊級目錄組繼承支出限額、允許使用的模型等設置。Cursor 會按照“最寬鬆者優先”的原則協調這些設置。
例如,如果用戶同時屬於某個組織級羣組和某個團隊,Cursor 會採用兩者中較高的支出限額。
| 層級 | 控制內容 | 多個來源的組合方式 |
|---|---|---|
| 團隊默認值 | 每位用戶的基礎支出限額 | 僅當未設置更具體的值時使用 |
| 團隊中的單個用戶 | 針對單個用戶的覆蓋設置 | 優先於團隊默認值和目錄組設置 |
| 目錄組 | 通過 SCIM (跨域身份管理系統) 同步的支出限額和團隊策略 | 支出限額採用最高值;策略通常採用最寬鬆的設置 |
| 組織羣組 | 組織級配額和策略 | 多個組織羣組之間採用最高值;與團隊基準比較時,也採用最高值 |
按從嚴格到寬鬆的順序設置:先在團隊級別設置最嚴格的默認值,再使用組織羣組爲特定用戶羣提供更寬鬆的設置。
角色
除了團隊級角色外,組織還提供組織級管理。組織管理員管理組織設置、組織成員、共享身份配置,並可以查看組織中的團隊。團隊管理員和團隊所有者則負責管理各自團隊的設置和成員。
團隊管理員權限不會授予組織管理員權限,且角色可以因層級而異。某個用戶可以是組織管理員,同時只是特定團隊的成員。
Organization API
對於組織級自動化,請使用 組織 API。

